生成AIの情報漏洩対策|入力してはいけない情報の線引きを会社で決める

会社の生成AIの情報漏えい対策は、社外への持ち出しを禁じている情報を入力しないことから始めます。利用目的、学習などへの利用、入力の適切さ、サービスの規約を照合し、判断できない情報は送信前に社内で相談する手順にしましょう。
IPAが2026年1月29日に公開した「情報セキュリティ10大脅威2026」では、「AIの利用をめぐるサイバーリスク」が組織向け脅威の第3位に初選出されました。これは組織向けの順位であり、個人向けの順位ではありません。
出典:IPA 情報セキュリティ10大脅威2026(2026年8月24日確認)。
管理部門が先に決めたいのは、誰がどの情報を、どのサービスへ送れるのかです。禁止する情報の名前を増やすより、現場が迷ったときに止まれる境界を作ります。以下は2026年8月24日確認の公的資料と提供元の公式情報を基にした整理です。
生成AIの情報漏えいは、どこで起きる?
職場が把握していない利用と、外に出せない情報の入力を切り分けて見ます。 学習設定を変えるだけでなく、利用するアカウントと入力する資料を会社が把握することが出発点です。
シャドーAIとは、従業員が職場の許可を得ず、個人で使っているAIサービスなどを業務に利用することです。IPAの解説書は、持ち出し禁止資料を入力する危険と、職場が個人アカウントによる業務利用を認識できない危険を挙げています。
本来組織外への持ち出しが禁止されている業務データや資料等を AI サービスに入力すれば、情報漏えいにつながる。
出典:IPA 情報セキュリティ10大脅威2026 解説書[組織編]「AIの利用をめぐるサイバーリスク」(2026年8月24日確認)。
ここから社内の点検を組み立てるなら、「AIを使っていますか」という質問だけでは足りません。業務名、利用サービス、仕事用か個人用か、送ろうとする情報の区分を並べます。これは本記事の点検案で、国が指定した申告書ではありません。
たとえば資料の要約を許可する場合でも、会社が認めた環境で行うのか、従業員の個人アカウントへ貼り付けるのかを分けます。作業名が同じでも、会社が確認する対象まで同じにはなりません。「要約は利用可」とだけ書かず、入力元の資料と利用環境を組み合わせて承認する形にします。
また、入力する人の注意だけで扱えないリスクもあります。IPAの2026年3月の解説書は、2025年6月に報道されたMicrosoft 365 Copilotの脆弱性「EchoLeak」を紹介しています。
この脆弱性を悪用する不正プロンプトが外部から注入されると、不適切な AI の動作が誘発され、Microsoft 365 Copilot にアクセスを許可した社内の秘密データ等が流出する可能性があったという
出典:IPA 情報セキュリティ10大脅威2026 解説書[組織編]「AIの利用をめぐるサイバーリスク」事例または傾向(2026年8月24日確認)。
引用が述べているのは、当時の脆弱性による流出の可能性です。実際の被害件数や現在の製品の状態を示す数字ではありません。会社の対策も、社員が入力を選ぶ仕事と、管理側がサービスの脅威動向を追う仕事に分けて考えましょう。
入力してよいかは、何を基準に判断する?
利用目的、応答以外への利用、不適切な入力、利用規約の4つを順に確かめます。 参照した公的資料は、情報の名前だけで一律に可否を決めるリストではなく、判断の基準を示しています。
社内の確認欄にするなら、次の問いに分けます。
- 個人情報を含む入力は、特定された利用目的を達成するために必要な範囲か。
- 個人データを含む入力は、応答の出力以外にどう扱われるか。機械学習への利用はどうなっているか。
- 個人情報・機密情報の不適切な入力にならないか。自社の持ち出し禁止規程に反しないか。
- 利用するサービスの規約やプライバシーポリシーに照らして、認められた使い方か。
出典:個人情報保護委員会 生成AIサービスの利用に関する注意喚起等 別添1(1)・(3)/総務省・経済産業省 AI事業者ガイドライン第1.2版 第5部 U-4・U-5・U-7(2026年8月24日確認)。
AI事業者ガイドライン第1.2版は2026年3月31日公表の指針で、個人情報の不適切入力、機密情報等の不適切入力、サービス規約の遵守をAI利用者向けの事項として挙げています。ガイドライン自体は非拘束的なソフトローであり、以下の確認順も国が定めた申請手順ではなく、会社が判断するための本記事の整理です。
出典:総務省・経済産業省 AI事業者ガイドライン第1.2版「はじめに」・第5部(2026年8月24日確認)。
個人情報を入れる目的は、仕事に必要な範囲?
仕事で使うという説明だけで終えず、その個人情報の利用目的と、今回の入力の必要性を合わせて見ます。 個人情報保護委員会は2023年6月2日公表の注意喚起で、個人情報取扱事業者に次の確認を求めています。
個人情報取扱事業者が生成 AI サービスに個人情報を含むプロンプトを入力する場合には、特定された当該個人情報の利用目的を達成するために必要な範囲内であることを十分に確認すること。
出典:個人情報保護委員会 生成AIサービスの利用に関する注意喚起等 別添1(1)①・2023年6月2日公表(2026年8月24日確認)。
社内の確認では、「何を作るために使うのか」と「そのために何の情報が必要か」を別々に書く方法を勧めます。文章の構成を考えるだけなら実データまで必要なのか、元資料の全体を送る理由があるのか、入力する前に問い直せます。
たとえば会議資料の見出しを整える仕事なら、内容そのものを処理させるのか、見出しの並べ方だけを相談するのかを分けます。後者へ作業を切り分ける案を検討し、実データを使う必要が残る部分は管理部門の判断へ回します。これは入力を減らすための編集上の提案であり、加工すれば法的な条件を満たすという説明ではありません。
個人データは、回答を作る以外にも使われる?
学習に使われるかを、サービスの契約と設定に照らして確かめます。 委員会の注意は、本人同意の有無と、応答結果の出力以外での取扱いという条件を伴っています。
個人情報取扱事業者が、あらかじめ本人の同意を得ることなく生成 AI サービスに個人データを含むプロンプトを入力し、当該個人データが当該プロンプトに対する応答結果の出力以外の目的で取り扱われる場合、当該個人情報取扱事業者は個人情報保護法の規定に違反することとなる可能性がある。そのため、このようなプロンプトの入力を行う場合には、当該生成 AI サービスを提供する事業者が、当該個人データを機械学習に利用しないこと等を十分に確認すること。
出典:個人情報保護委員会 生成AIサービスの利用に関する注意喚起等 別添1(1)②(2026年8月24日確認)。
原文は、入力すれば一律に違反するという説明ではありません。同時に、学習を切るだけで入力を認める説明でもありません。個人情報の利用目的を確かめる作業と、個人データの取扱いを確かめる作業を、どちらか片方で済ませないことが重要です。
確認担当には、対象サービスと契約、適用される規約、設定した内容を渡します。従業員が「学習させないつもりだった」と述べるだけでなく、会社が認める環境と実際に使う環境を照合できる形にしましょう。
自社の持ち出し禁止ルールと矛盾しない?
社外への持ち出しを禁じた資料なら、生成AIへの入力も止めるところから判断します。「AIに見せるだけ」を、既存ルールの例外にしない運用です。
ここでは個人情報かどうかだけを問うのではなく、自社の機密情報として管理しているかも見ます。個人情報に関する確認を終えても、業務資料の持ち出しを認めたことにはなりません。情報の区分が分からないときは、入力する本人が推測して送らず、資料を管理する担当へ相談する扱いにします。
サービス側の規約でも認められている?
自社で許可するだけでなく、提供元が示す入力上の注意も照合します。社内の承認と、外部サービスの利用条件は、同じ確認欄にまとめず分けて残しましょう。
申請に「会社で使うAI」とだけ書かれていたら、サービス名と利用環境を特定するところへ戻します。規約の対象が分からないまま、社内資料に対する許可だけを先に出さないためです。提供元による注意の具体的な文言は、後半で短く引用します。
持ち出し禁止規程を、どう入力ルールへ落とす?
既存の情報区分を出発点に、入力しないもの、相談するもの、承認範囲で扱うものを分けます。 以下は、IPAの持ち出し禁止情報への注意と公的資料の判断基準を基にした運用案です。
最初に集めるのは、禁止する情報の名前?
情報名の新しいリストより、会社がすでに決めている持ち出し禁止の範囲を集めます。そのうえで、生成AIに任せたい具体的な業務へ当てはめます。
個人情報・機密情報の基本的な例は、生成AIの使い方入門にある入力情報の注意点で整理しています。会社の手順では、その一般例をコピーするだけでなく、自社の情報区分を優先して照合します。
たとえば「議事録」という名前だけで判断を終えず、その資料を社外へ出すことが禁じられているかを見ます。禁止されている議事録の要約なら、要約が便利かどうかの検討より先に入力を止めます。別の作業へ変える際も、資料名を言い換えただけで許可扱いにしないことが要点です。
一方で、資料が禁止一覧に見当たらないことを許可の根拠にする運用も避けます。分類されていない資料は、分類と判断を管理側へ依頼します。抜けを従業員の裁量で埋めず、会社の判断へ戻す経路を作りましょう。
判断結果は、どのように分けて残す?
次の区分は、公的な禁止リストではなく、社内で判断を止める場所を明らかにするための提案です。全項目にチェックを付けることより、何を理由に送信を止めたかを読めるようにします。
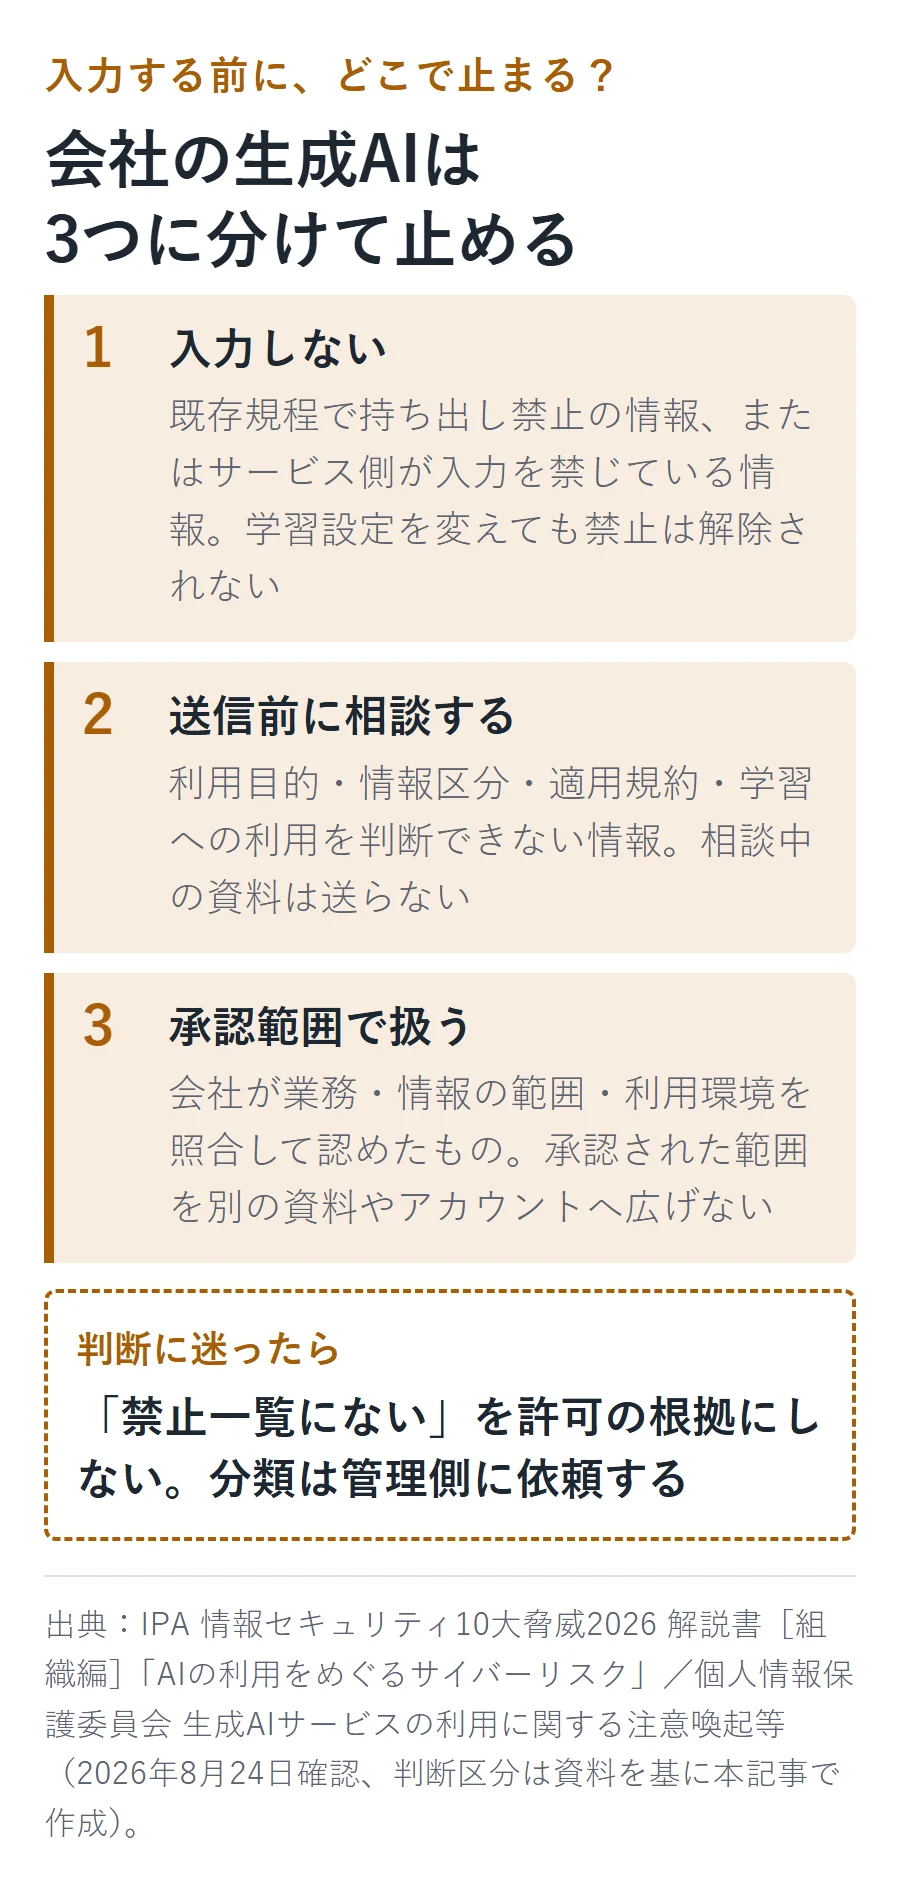
- 入力しない:既存規程で持ち出し禁止の情報、またはサービス側が入力を禁じている情報。学習設定の変更で禁止を解除しません。
- 送信前に相談する:利用目的、情報区分、適用規約、学習への利用を判断できない情報。相談中の資料は送らない扱いにします。
- 承認範囲で扱う:会社が、業務、情報の範囲、利用環境を照合して認めたもの。承認された範囲を別の資料やアカウントへ広げません。
出典:IPA 情報セキュリティ10大脅威2026 解説書[組織編]「AIの利用をめぐるサイバーリスク」/個人情報保護委員会 生成AIサービスの利用に関する注意喚起等(2026年8月24日確認、判断区分は資料を基に本記事で作成)。
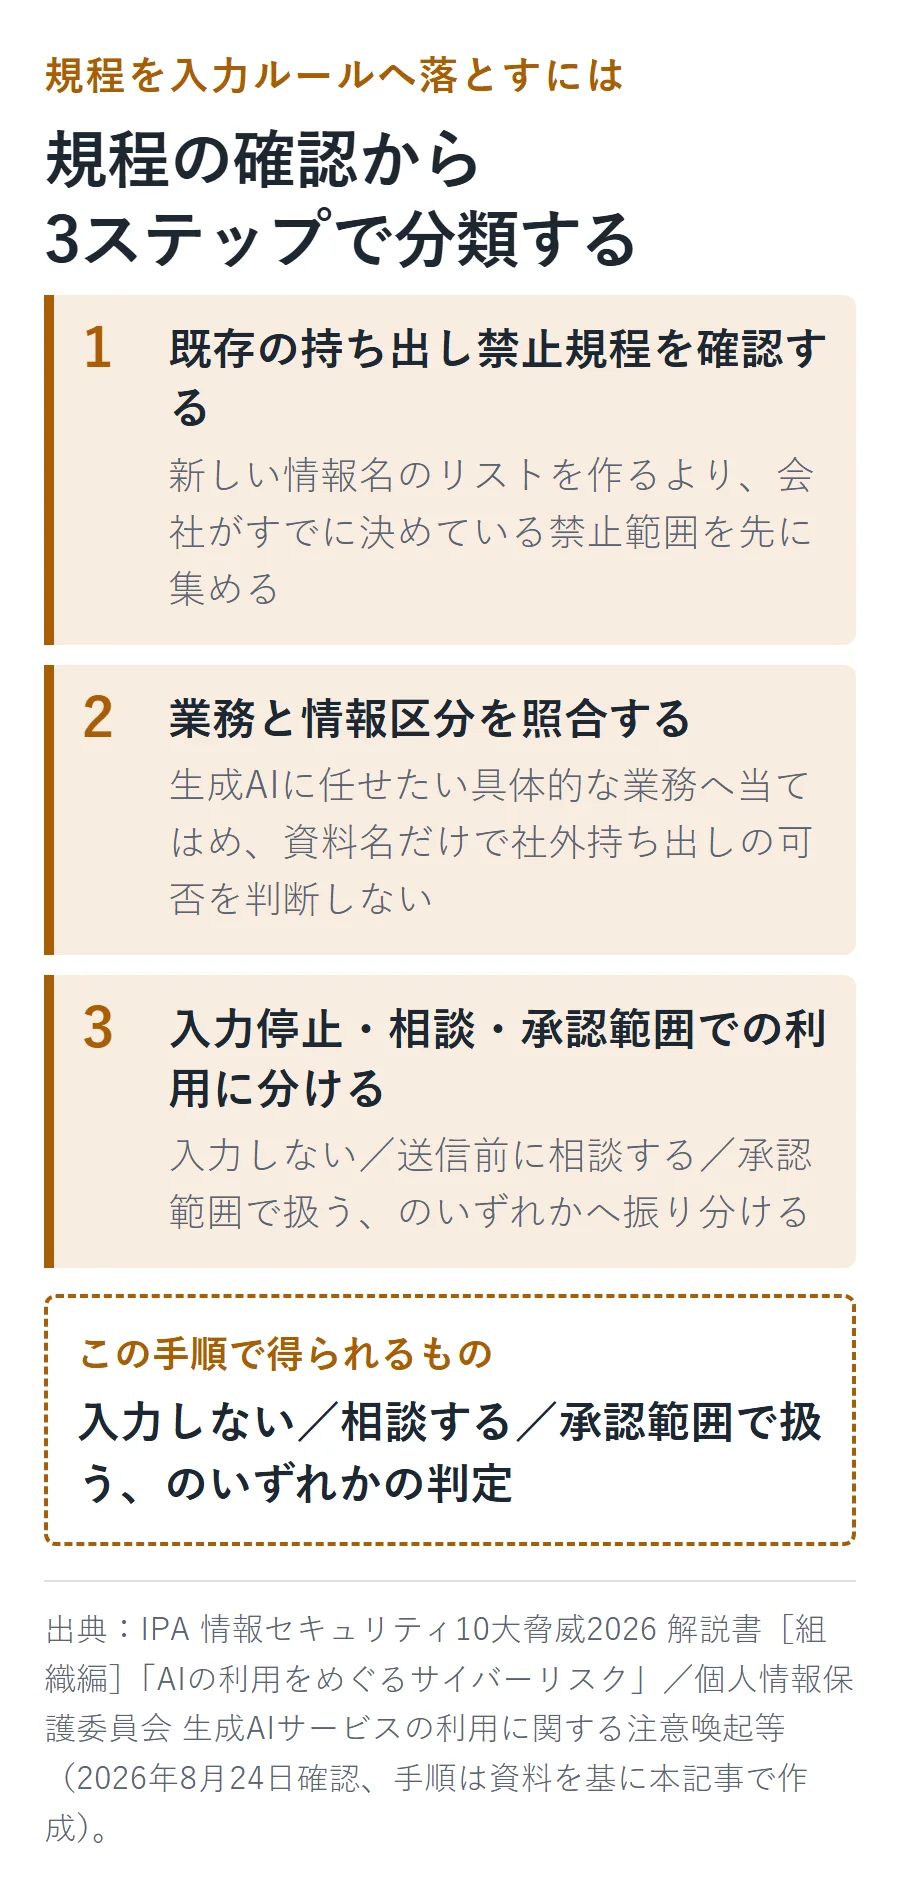
たとえば、部署で使えるサービスが決まっていても、相談の結果として特定の資料を入力しないと決めることはできます。サービスの利用許可と、資料の入力許可を別々に扱う設計です。逆に、資料の持ち出しを認めていても、未承認の個人アカウントで処理してよいとは判断しません。
社員が迷わず使える文書にするには?
「機密情報に注意」とだけ書かず、照合する規程、入力を止める条件、相談する相手を示します。社員が資料を見た時点で、次の行動を選べることを目標にします。
作り方としては、まず対象業務を決め、その業務で入力を予定する資料の区分を記します。次に使えるサービスとアカウントを結び付け、どの条件なら入力せず相談するかを書きます。これは完成した規程のひな形ではなく、自社の決定事項を埋めるための進め方です。
文書を点検するときは、「別の担当者が同じ資料を持ってきても、相談先までたどれるか」を見ます。利用担当者の記憶にある補足説明を、毎回必要としない形に整えましょう。入力の線引きを規程全体へ組み込む手順は、生成AIの社内ルールの作り方で扱っています。
提供元は、入力する情報について何と書いている?
サービスを提供する側も、機密性の高い情報の入力に注意を示しています。 会社が規約やヘルプを読むときは、学習設定の説明だけでなく、入力そのものへの注意を拾います。
OpenAIの個人向けサービスのデータ利用FAQには、次の記述があります。
Please do not enter sensitive information that you would not want reviewed or used.
出典:OpenAI Data usage for consumer services FAQ(2026年8月24日確認)。
人による確認や利用を望まない機密性の高い情報を入力しないよう求める文です。個人向けサービスへ仕事の資料を送ろうとする際には、この入力上の注意も会社の判断材料にします。
GoogleのGeminiアプリのプライバシーハブは、次のように案内しています。
レビュアーに見られたくない機密情報や、Google のサービス(機械学習技術など)の改良のために使用されたくない機密情報は入力しないでください。
出典:Google Geminiアプリのプライバシー ハブ(2026年8月24日確認)。
Anthropicのサポートにも、機密性の高い個人情報を共有する際の注意があります。該当する箇所の抜粋です。
非常に機密性の高い個人情報を共有する際には、慎重に検討することをお勧めします
出典:Anthropic サポート・機密性の高い情報の共有に関する案内(2026年8月24日確認)。
これらを、どの会社が安全かという順位には変換しません。対象のサービス、適用される文書、会社が扱う情報を照合するために使います。従業員が普段から使い慣れているサービスでも、会社の資料を入れる判断は別に行います。
学習設定やプランの確認は、どこに組み込む?
入力を認める環境を決める段階で、サービス名だけでなくプランとアカウントを特定します。 GoogleはGeminiアプリについて、仕事用・学校用のGoogleアカウントではデータの取扱いに別の規約が適用される旨を、次のように記しています。
仕事用または学校用の Google アカウントで Gemini アプリ(単に Gemini ともいう)を利用する場合は、データの取り扱いに関する別の規約が適用される場合があります。
出典:Google Geminiアプリのプライバシー ハブ(2026年8月24日確認)。
学習利用から除外する設定と、保存をなくすことは別です。Googleは、アクティビティの保存をオフにしても会話が残る期間を明記しています。入力情報の機密性は、学習への利用だけを見て判断しないようにします。
[アクティビティの保存] がオフになっている場合でも、会話は最長で 72 時間アカウントに保存されます。
出典:Google Geminiアプリのプライバシー ハブ(2026年8月24日確認)。
ChatGPTで学習に使わせない操作とプランごとの扱いは、ChatGPTのオプトアウト設定と確認手順に分けています。入力する情報の判断を済ませ、会社が認めた環境で設定を確認する、という順序でつなげましょう。
よくある質問
入力ルール以外に、技術面で何を点検しますか?
IPAはAI利用者向けの対策として、多要素認証の徹底と、通信ログ・CASB等による利用状況の把握を挙げています。利用部門は入力の線引きを、管理部門は利用状況と認証を点検する役割分担にします。新しい製品を買うことを先に決めず、自社で使う環境の管理方法へ結び付けましょう。
出典:IPA 情報セキュリティ10大脅威2026 解説書[組織編]「AIの利用をめぐるサイバーリスク」対策と対応(2026年8月24日確認、役割分担は本記事の提案)。
入力してはいけない資料を送ってしまったら、何を伝えますか?
社内の報告先へ、使ったサービスとアカウント、送った情報、送信した時点を伝える形を勧めます。IPAは、被害後の適切な報告・連絡・相談と、整備した対応体制に基づく対応を挙げています。本人だけで解決を判断せず、会社が用意した窓口と対応手順につなぎます。
出典:IPA 情報セキュリティ10大脅威2026 解説書[組織編]「AIの利用をめぐるサイバーリスク」対策と対応(2026年8月24日確認、報告項目は本記事の提案)。
2026年の制度改正方針を、同意を省く根拠にできますか?
制度改正の方針が公表されたことと、改正法が施行されたことは別です。個人情報保護委員会の2026年1月9日の文書は、AI開発等を含む統計作成等について本人同意の在り方を示した「制度改正方針」です。この資料を、会社が生成AIへ入力する際の同意を省略できる根拠として扱わないようにします。
出典:個人情報保護委員会 個人情報保護法 いわゆる3年ごと見直しの制度改正方針・2026年1月9日公表(2026年8月24日確認)。
まとめ
会社の生成AIの情報漏えい対策は、既存の持ち出し禁止規程を入力情報へ当てはめるところから始めます。
利用目的、応答以外への利用、不適切な入力、利用規約を照合し、判断できない情報は送らず相談へ回します。
学習設定は対策の一部として扱い、承認する業務・情報・利用環境を社内でそろえましょう。